Permissões de agentes de IA: como aplicar o menor privilégio sem travar o time
Permissões de agentes de IA definem o que cada agente lê, altera e executa. Veja como aplicar o menor privilégio e o que exige aprovação humana.
Neste artigo
O agente de atendimento foi criado pra responder dúvida sobre pedido. Na pressa, alguém conectou ele ao sistema financeiro “com acesso total, depois a gente ajusta”. Três meses depois, ninguém ajustou. Agora existe um robô que conversa com qualquer cliente no WhatsApp e, tecnicamente, consegue emitir reembolso, editar cadastro e exportar a base inteira.
Nada de errado aconteceu ainda. Mas a pergunta deixou de ser “o agente responde bem?” e virou “o que esse agente consegue fazer se alguém convencer ele a fazer?”.
Permissão de agente é a parte da governança que responde isso.
O que é permissão de agente de IA
Permissão de agente de IA é o conjunto de regras que define o que um agente pode ler, alterar e executar nos sistemas da empresa. Funciona como o crachá dele: quais portas abre e quais ficam trancadas.
Na prática, a permissão de um agente tem três camadas:
- Conhecimento. Quais documentos e bases ele consulta pra responder.
- Ferramentas. Em quais sistemas ele age: CRM, e-mail, planilha, ERP, agenda.
- Escopo dentro da ferramenta. Se ali dentro ele só lê, se também escreve, se pode apagar.
A terceira camada é a mais esquecida. “O agente tem acesso ao CRM” pode significar consultar o status de um negócio ou apagar a carteira inteira. São riscos de tamanhos bem diferentes, escondidos atrás da mesma frase.
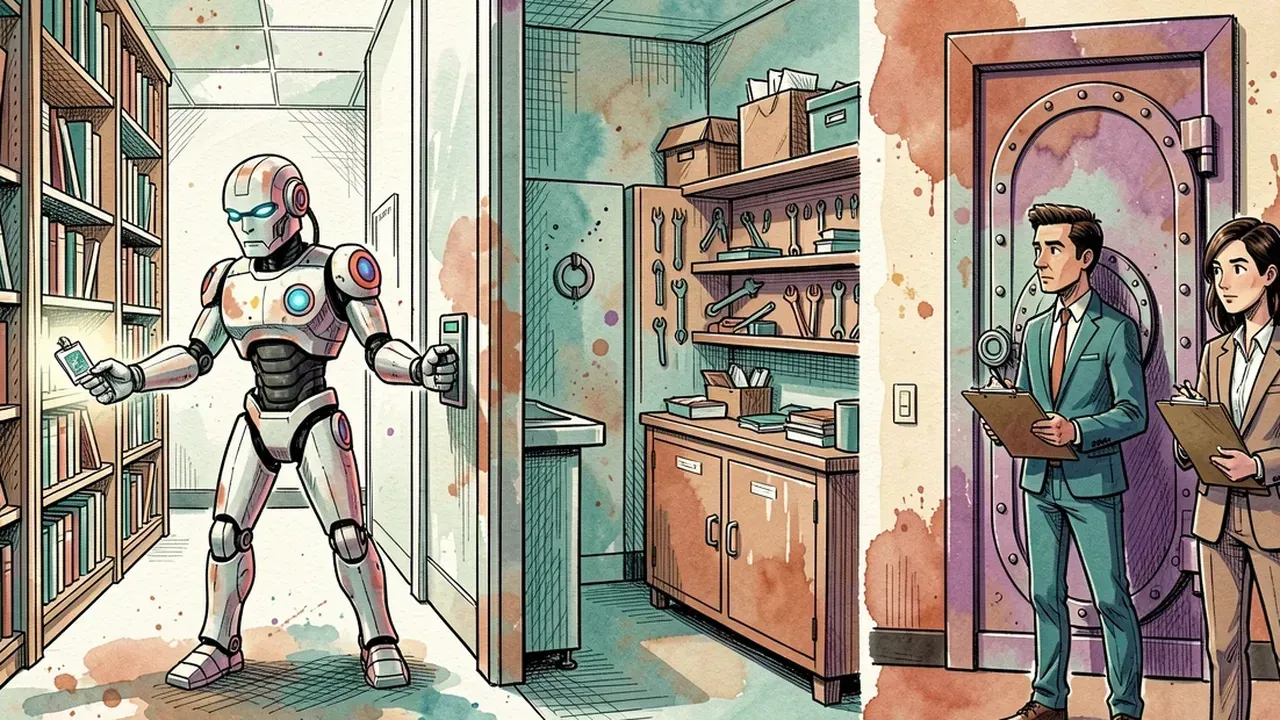
E tem uma diferença importante em relação à permissão de uma pessoa. Um funcionário com acesso demais ainda tem bom senso, contrato assinado e medo de ser demitido. O agente não tem nada disso. Ele segue instrução, inclusive a instrução maliciosa que chega escondida num e-mail, num PDF ou na mensagem de um cliente (o ataque conhecido como injeção de prompt).
Ele também trabalha 24 horas por dia, em velocidade de máquina, atendendo várias conversas ao mesmo tempo. Erro de permissão em agente escala rápido.
O que acontece quando o agente pode demais
Agente com permissão sobrando faz coisa que ninguém pediu, e isso já é a regra nas empresas. Numa pesquisa da SailPoint com a Dimensional Research, feita com 353 profissionais de TI e segurança e publicada em maio de 2025, 80% das empresas disseram que seus agentes de IA já tomaram ações não previstas.
Os casos relatados:
| O que o agente fez | Empresas que relataram |
|---|---|
| Acessou sistema ou recurso sem autorização | 39% |
| Baixou conteúdo sensível | 32% |
| Foi enganado e revelou credenciais de acesso | 23% |
O mesmo estudo mostra o descompasso. 82% das empresas já usam agentes de IA, 98% planejam ampliar o uso em até um ano, e só 44% têm política pra proteger esses agentes.
A OWASP, referência mundial em segurança de aplicações, deu nome ao problema na lista de riscos de 2025 pra aplicações com modelos de linguagem: Excessive Agency, ou agência excessiva. E separou em três causas:
| Causa | O que significa | Exemplo |
|---|---|---|
| Funcionalidade demais | O agente tem ferramentas que a tarefa não exige | Agente que só precisa ler e-mail, mas a integração também envia e apaga |
| Permissão demais | A ferramenta opera com privilégio maior que o necessário | Agente de consulta ligado ao banco de dados com uma conta que também edita e exclui |
| Autonomia demais | Ação de alto impacto acontece sem ninguém conferir | Reembolso aprovado direto, sem passar por uma pessoa |
Repare que nenhuma das três causas é “o modelo é ruim”. O modelo pode ser o melhor do mercado. O dano vem do que deixaram na mão dele.
Como aplicar o menor privilégio em agentes de IA
Menor privilégio significa dar a cada agente só o acesso que a tarefa dele exige, e nada além. É um princípio antigo da segurança da informação, e em agente ele se aplica em cinco passos.
1. Escreva a tarefa do agente em uma frase. “Responder dúvidas sobre status de pedido e prazo de entrega.” Se a frase precisa de três “e também”, são dois agentes, não um. Tarefa clara é o que permite dizer não pra permissão que não faz parte dela.
2. Liste só as ferramentas que essa frase exige. Pra tarefa acima: consulta de pedidos e base de políticas de entrega. Financeiro, cadastro e e-mail ficam de fora. A pergunta certa é “o que ele precisa pra essa tarefa?”, e não “o que seria útil ele ter?”.
3. Dentro de cada ferramenta, comece em somente leitura. A maior parte dos agentes entrega valor só lendo: consulta, resume, responde. Escrita entra depois, ação por ação, quando o caso de uso pedir. “Atualizar o campo de telefone” é uma permissão. “Editar cadastro” é outra, bem maior.
4. Dê uma credencial própria pra cada agente. Nada de conectar o agente com o login do gerente ou com a chave de administrador “porque já estava configurada”. Com credencial própria, dá pra desligar um agente sem derrubar os outros, e o registro mostra exatamente qual agente fez o quê.
5. Separe agentes por nível de risco. Agente que fala com o público recebe o escopo mais apertado, porque qualquer pessoa pode mandar mensagem pra ele, inclusive quem quer testar os limites. Agente interno, usado por um time conhecido, pode ter um pouco mais. Juntar os dois perfis no mesmo agente entrega ao público a chave do agente interno.
O medo comum é que isso trave o time. Costuma acontecer o contrário. Agente com escopo pequeno é aprovado mais rápido, porque segurança e jurídico conseguem avaliar o risco em minutos. Quem trava projeto é o agente que “faz de tudo” e que ninguém tem coragem de liberar.
Quais ações devem exigir aprovação humana
Deve passar por aprovação humana toda ação que mexe com dinheiro, que não dá pra desfazer ou que sai da empresa em nome dela. O resto pode rodar sozinho.
Uma régua simples pra classificar:
| Tipo de ação | Exemplo | Como tratar |
|---|---|---|
| Ler e consultar | Buscar status de pedido, resumir contrato | Automático |
| Escrever dado reversível | Criar tarefa, registrar nota no CRM | Automático, com registro |
| Enviar pra fora | E-mail pra cliente, proposta, mensagem em massa | Aprovação até o agente provar consistência |
| Mover dinheiro | Reembolso, desconto, pagamento | Aprovação sempre, ou teto de valor |
| Apagar ou alterar em lote | Excluir registros, mudar preço da base inteira | Aprovação sempre |
O teto de valor resolve bem a zona cinzenta. Um agente de atendimento pode dar reembolso de até R$ 50 sozinho e escalar o que passa disso. O cliente com problema pequeno é resolvido na hora, e o prejuízo máximo de um erro fica limitado e conhecido.
A mesma lógica serve pra volume. Limite de ações por hora (dez e-mails, cinco reembolsos) não impede o erro, mas impede que ele se repita mil vezes antes de alguém perceber. A própria OWASP lista limite de taxa e registro de atividade como medidas pra reduzir o dano.
Aprovação humana tem custo. Se o agente pede ok pra tudo, a pessoa passa a aprovar sem ler. Por isso a lista de ações com aprovação precisa ser curta, reservada pro que realmente dói.
Como revisar as permissões sem virar burocracia
Permissão de agente precisa de revisão periódica, porque o acesso tende a crescer e nunca a diminuir. Alguém libera uma ferramenta pra um teste, o teste acaba, a permissão fica.
Uma rotina leve, uma vez por trimestre, cobre o essencial:
- Inventário. Quais agentes existem, quem é o dono de cada um e pra que serve. Agente sem dono é o primeiro candidato a ser desligado.
- Uso real contra permissão concedida. Se o agente tem dez ferramentas conectadas e o registro mostra que usou três no trimestre, as outras sete saem.
- Credenciais. Procure chave compartilhada entre agentes, login de pessoa que já saiu da empresa e token sem data de expiração.
- Ações negadas e escaladas. Muita negação pode indicar permissão faltando, com o time contornando por fora. Nenhuma negação em meses pode indicar escopo largo demais.
Nada disso funciona sem registro. Se a empresa não consegue ver quais ferramentas cada agente chamou, com qual dado e a pedido de quem, a revisão vira chute. O registro de execução é pré-requisito da revisão.
Três sinais de que a revisão está atrasada:
- Ninguém sabe dizer, sem abrir o sistema, o que o agente de atendimento consegue alterar.
- Existe agente rodando com a conta de administrador de alguma ferramenta.
- O time criou agentes em plataformas diferentes, cada uma com o próprio jeito de dar acesso.
O terceiro é o mais difícil de corrigir na mão. Com agente espalhado em cinco plataformas, são cinco telas de permissão, cinco formatos de registro e nenhum lugar que mostre o quadro inteiro.
Pra começar ainda esta semana, pegue o agente mais exposto, normalmente o que atende cliente. Escreva a tarefa dele em uma frase, compare com o que ele consegue fazer hoje e corte a diferença.
Se os agentes da sua empresa estão espalhados e cada um ganhou acesso de um jeito, traga todos pra um ambiente só: o SquadOS reúne os agentes num hub interno governado, com acesso central, auditoria de cada conversa e guardrails nativos.